
✨ Resumen de IA
El Estándar de Seguridad de Criptomonedas (CCSS), publicado por el Consorcio de Certificación de Criptomonedas (C4), es el estándar de seguridad de facto del sector para exchanges y custodios de criptomonedas. Este estándar clasifica los sistemas en Nivel I, II o III en diez aspectos de la gestión y las operaciones de claves. La recuperación de Binance demuestra por qué los aspectos operativos son tan importantes como el almacenamiento de claves: detener los retiros, recargar las carteras activas, cubrir las pérdidas y publicar las pruebas de reservas deben diseñarse antes del lanzamiento.
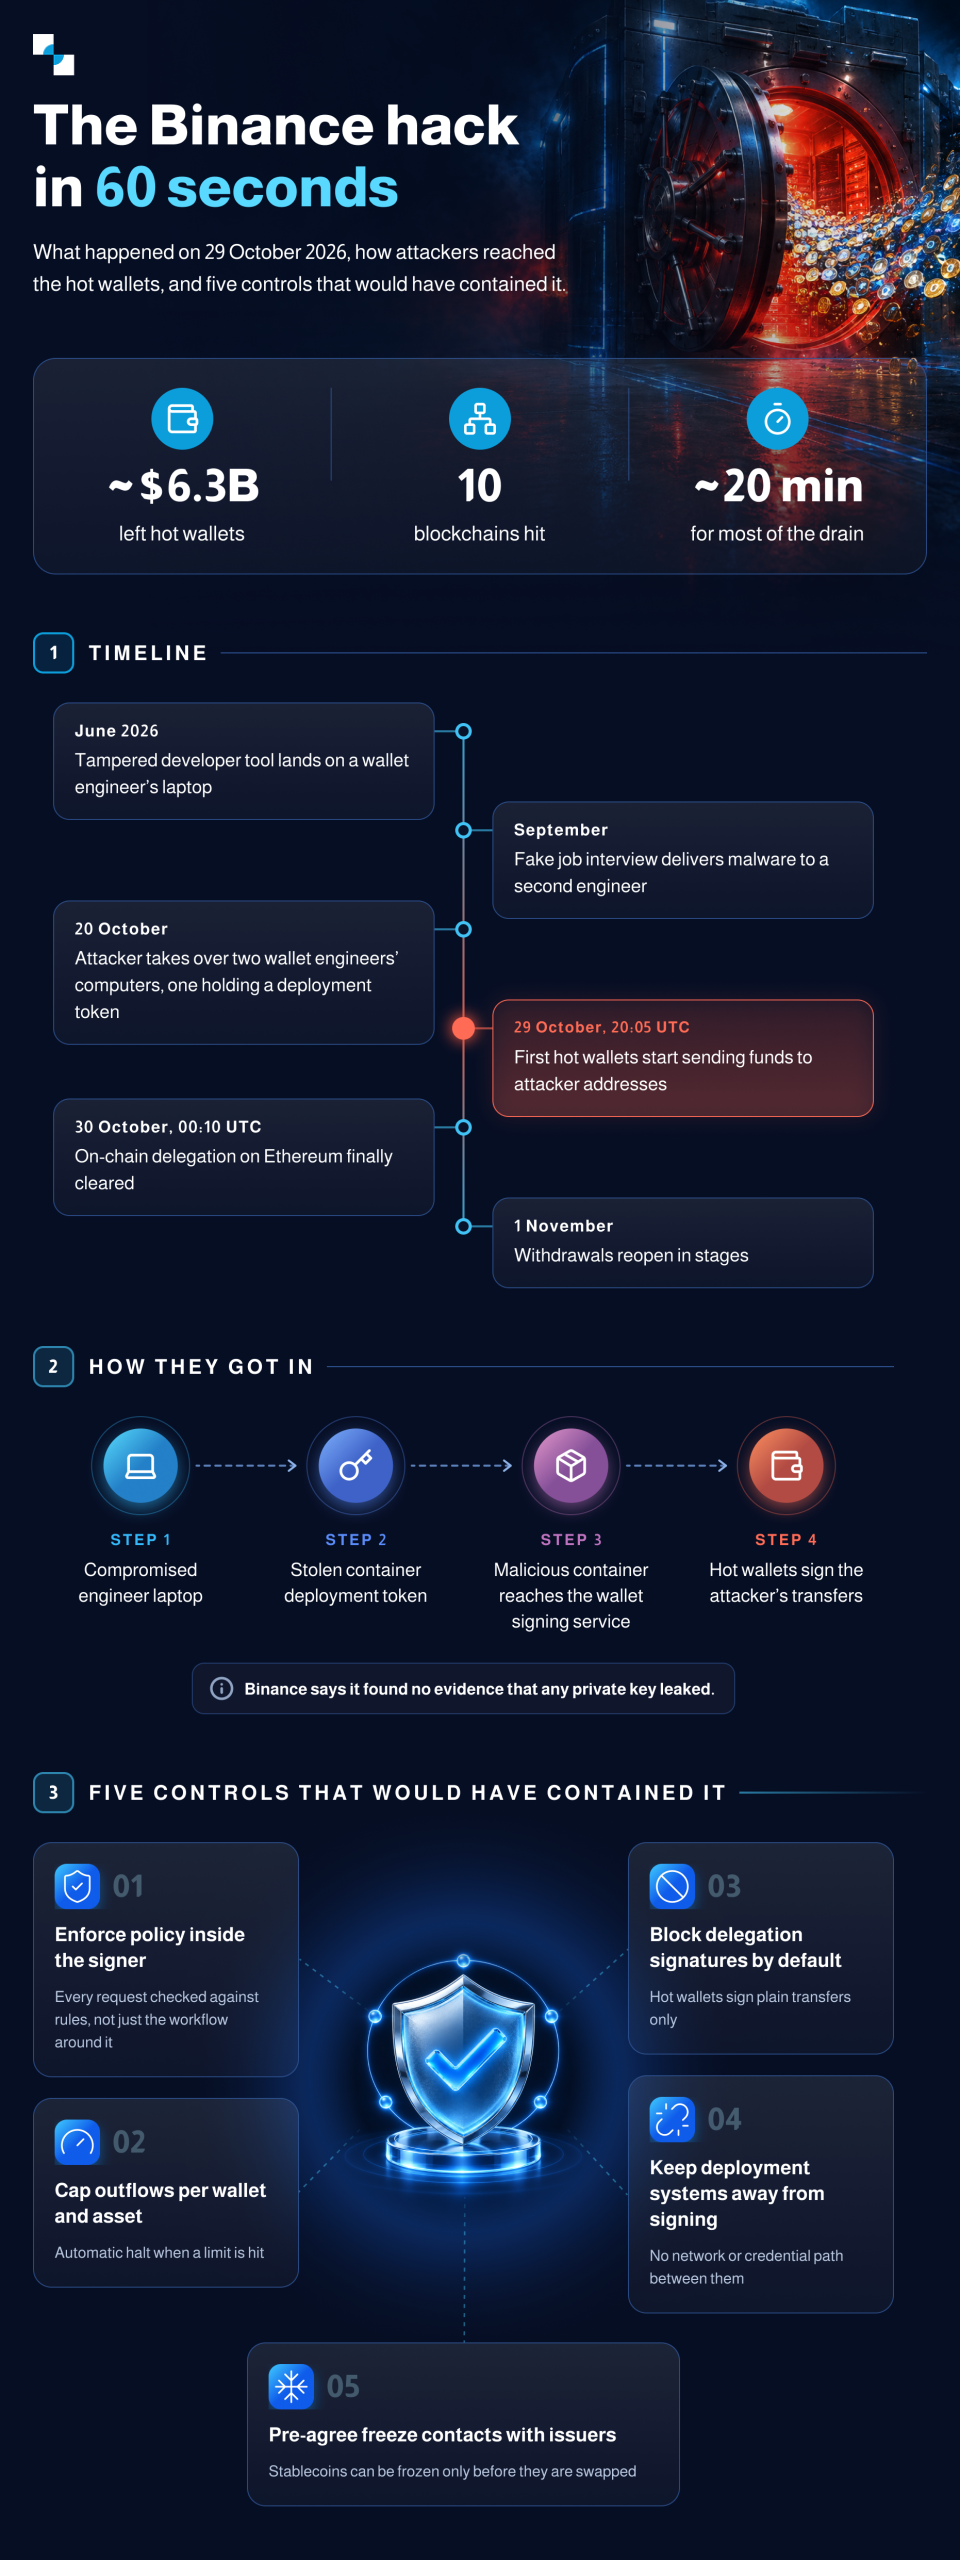
Si eres un banco o corredor de bolsa que evalúa el software de intercambio de criptomonedas, es probable que el hackeo de Binance del 29 de octubre de 2026 ya se haya tratado en tu comité de riesgos. La publicación anterior de Antier sobre cómo crear una billetera de criptomonedas resistente a los hackeos ya explica cómo funcionó el ataque y cómo se puede prevenir uno similar.
La siguiente infografía también resume el ataque a Binance en 2026:
Este artículo cubre la parte del debate sobre el hackeo de Binance que importa una vez que eres operador de una plataforma de intercambio de criptomonedas, incluyendo:
- Estándar de seguridad para intercambios de criptomonedas que se debe construir contra
- ¿Cuánto dinero guardar en monederos de alto riesgo?
- Qué decidir antes del lanzamiento sobre la suspensión y la reapertura
- Así es como se ve una prueba de reservas creíble después de un incidente.
El blog finaliza con ocho preguntas para evaluar cualquier empresa desarrolladora de plataformas de intercambio de criptomonedas.
¿Qué es el Estándar de Seguridad de Criptomonedas (CCSS)?
CCSS es un manual de seguridad universal y gratuito diseñado para cualquier tecnología que maneje criptomonedas, ya sea para almacenarlas, realizar transacciones o aceptarlas. Las soluciones de software de intercambio de criptomonedas deben seguir explícitamente sus directrices para demostrar la seguridad de sus sistemas. C4 se encarga de su mantenimiento y actualmente se encuentra en su versión 9.0. No reemplaza los marcos generales de seguridad de la información, sino que proporciona una capa específica para criptomonedas que se superpone a ellos.
La norma agrupa diez aspectos en dos dominios.
Seis temas abarcan la gestión de llaves y billeteras:
- Generación de claves y semillas
- Creación de billetera
- Almacenamiento de claves
- Acceso a materiales clave
- Uso de claves
- Compromiso clave
Cuatro coberturas de garantía y operaciones:
- Security audits
- Saneamiento de datos
- Prueba de reserva
- Los registros de auditoría
Cada aspecto se puntúa en uno de tres niveles:
- Nivel I: Esto significa que se abordan la mayoría de los riesgos, y que los controles han sido probados de forma independiente y se ha comprobado que funcionan eficazmente.
- Nivel II: Esto representa controles de seguridad mejorados, como la autorización mediante multifirma, lo que garantiza que la pérdida o el compromiso de una clave o persona no detenga ni exponga el sistema.
- Nivel III: Esto representa la máxima aplicación de la seguridad en todos los niveles, con la necesidad de múltiples actores para las acciones críticas y activos distribuidos geográfica y organizativamente.
La calificación general de un software de intercambio de criptomonedas o de cualquier sistema de procesamiento de criptomonedas es su puntuación más baja en un aspecto, por lo que un área débil limita la calificación general.
¿A qué nivel de CCSS debería apuntar una bolsa regulada?
Para un banco o un bróker regulado, el nivel III de CCSS es el objetivo apropiado para la infraestructura de almacenamiento en frío y las políticas de gobernanza relacionadas. Debe complementarse con al menos el nivel II para las operaciones de monederos en caliente y los entornos de firma automatizada. Si bien el cumplimiento normativo suele tratar la certificación como una auditoría periódica, varios controles de los niveles II y III se corresponden directamente con las fallas operativas expuestas durante la brecha de seguridad de Binance 2026.
1. Uso clave (Aspecto 1.05): El Nivel II requiere autorización de múltiples partes para transacciones de alto valor, junto con una estricta lista blanca de direcciones de destino. Durante la brecha de seguridad de Binance, las billeteras activas firmaron transferencias no autorizadas directamente a las direcciones de los atacantes y ejecutaron una delegación EIP-7702 a un contrato de barrido malicioso.
Para un software de intercambio de criptomonedas regulado o una institución financiera, la aplicación de las siguientes reglas de política criptográfica evita que un servicio de firma comprometido robe fondos:
- Bloqueo de delegaciones contractuales no autorizadas
- Restringir las transferencias salientes exclusivamente a direcciones internas o institucionales previamente verificadas.
2. Acceso a material clave (Aspecto 1.04): Este control rige la concesión estructurada, la revisión y la revocación inmediata del acceso a los titulares de claves y a los servicios. Tras el incidente, Binance señaló que su arquitectura de computación multipartita (MPC) carecía de una única credencial maestra que pudiera revocar instantáneamente, lo que obligó a los ingenieros a crear un procedimiento de revocación personalizado en plena crisis.
Los bancos y los intermediarios deben diseñar arquitecturas de compartición de claves con "interruptores de apagado" preconfigurados y rotación automatizada de fragmentos para que los nodos de firma comprometidos puedan aislarse en segundos sin detener toda la plataforma.
3. Protocolo de Compromiso de Claves (Aspecto 1.06): CCSS exige un plan de respuesta a incidentes documentado y específicamente diseñado para claves o rutas de firma comprometidas. En niveles superiores, incluso espera que los equipos de software de intercambio de criptomonedas e instituciones financieras reguladas practiquen estos procedimientos antes de que ocurra un ataque.
Improvisar flujos de trabajo de rotación de claves mientras los atacantes vacían activamente las carteras en caliente supone una pérdida de minutos cruciales. Por ello, las plataformas de intercambio reguladas deben realizar simulacros periódicos de vulneración de claves, tanto en simulacros como en situaciones reales, garantizando que los equipos de ingeniería, cumplimiento y dirección conozcan con precisión las vías de escalamiento y la autoridad para bloquear las claves.
4. Registros de auditoría (Aspecto 2.04): Los estándares CCSS Nivel II y III exigen registros de auditoría a prueba de manipulaciones, junto con alertas en tiempo real y monitoreo de eventos en la cadena de bloques. En la brecha de seguridad de Binance 2026, la detección rápida y la interrupción del circuito marcaron la diferencia entre una pérdida controlada de monederos calientes y un agotamiento catastrófico de las reservas.
Un sistema de intercambio institucional debe correlacionar los registros internos de firmas con la telemetría en tiempo real de la mempool y la cadena de bloques. Esto evita patrones de transacciones anómalos, como aprobaciones de contratos inesperadas o salidas de fondos secuenciales rápidas, que podrían provocar una interrupción automática de las firmas en cuestión de minutos.
¿Está evaluando proveedores de infraestructura para exchanges de criptomonedas? Vea en acción nuestra plataforma de custodia y recuperación alineada con el estándar CCSS.
Custodia de criptomonedas para bancos: monederos calientes, tibios y fríos, y cuánto mantener en cada uno.
Un diseño de custodia para un software de intercambio de criptomonedas generalmente tiene tres niveles.
- Las carteras digitales están en línea y firman automáticamente las solicitudes de retiro.
- Las carteras preactivas están en línea, pero requieren aprobaciones adicionales y recargan el nivel de acceso prioritario.
- El almacenamiento en frío mantiene las claves fuera de línea y alberga la mayor parte de los activos de los clientes.
La cantidad que corresponde a cada nivel depende de dónde tengas la licencia:
| Jurisdicción | regla de almacenamiento en frío |
|---|---|
| Hong Kong (SFC) | Al menos el 98% de los activos virtuales de los clientes se encuentran en almacenamiento en frío. |
| Japan | El 95% de los fondos de los clientes se encuentran en monederos fríos. |
| Dubái (VARA) | Selección de almacenamiento basada en el riesgo, con movimientos documentados y auditados de forma independiente entre monederos calientes, tibios y fríos. |
| UE (MiCA) | Póliza de custodia que reduce el riesgo de pérdidas por fraude, amenazas cibernéticas o negligencia. Los proveedores de servicios de activos virtuales (VASP) son responsables de las pérdidas derivadas de incidentes atribuibles a ellos. |
Cuando los reguladores no establecen una cifra, las plataformas de intercambio de criptomonedas deben dimensionar el nivel de retiros prioritarios en función de la demanda real de retiros, más un margen de seguridad.
La reapertura de Binance proporciona un claro indicador de la demanda de retiros tras la crisis. Cuando se reanudaron los retiros el 1 de noviembre, se registraron retiros de 4650 millones de dólares frente a depósitos de 1010 millones, lo que representó una salida neta de 3640 millones de dólares en aproximadamente nueve horas y media. Esto equivalía a cerca del 2.1 % de los 171 000 millones de dólares registrados en sus reservas del 28 de octubre.
Para la recuperación posterior a un incidente, se deben considerar dos aspectos del diseño de custodia de plataformas de intercambio de criptomonedas :
- En primer lugar, el nivel de custodia activa necesita suficiente margen para una racha posterior al incidente, o los retiros se estancan y la racha empeora.
- En segundo lugar, la transferencia de fondos desde el almacenamiento en frío o en caliente para recargar la billetera digital debe seguir un flujo de trabajo separado y previamente aprobado, para que el equipo no tenga que apresurarse ni improvisar aprobaciones de claves de alta seguridad en medio de una crisis.
Gestión de crisis en exchanges de criptomonedas: cómo detener, reabrir y absorber pérdidas tras una brecha de seguridad.
- Parada: Decide qué es lo que realmente detiene una parada.
Binance detuvo las operaciones y suspendió los retiros tras el ataque. En su informe de incidentes, se indica que la suspensión no canceló la delegación EIP-7702 que el atacante ya había establecido en Ethereum, ya que dicho permiso residía en la cadena de bloques, fuera del sistema de retiros. La delegación se eliminó a las 00:10 UTC del 30 de octubre, aproximadamente cuatro horas después de la primera transferencia.
Antes de su lanzamiento, el software de intercambio de criptomonedas debe documentar, para cada cadena y tipo de monedero, qué desactiva exactamente su interruptor de suspensión y qué requiere un paso de revocación independiente en la cadena. Combinar este mapa con manuales de revocación previamente probados garantiza que los ingenieros puedan neutralizar los permisos activos de los contratos inteligentes en minutos, en lugar de horas.
- Reapertura: Planifica tu pedido antes de que lo necesites.
Binance reabrió sus puertas por etapas, comenzando con Ethereum, USDT, USDC y algunos tokens de su propia cadena el 1 de noviembre. Un plan por etapas permite que el software de intercambio de criptomonedas restablezca primero sus activos más líquidos, con recargas preprogramadas, en lugar de reabrir todo de golpe.
- Cobertura de pérdidas: SAFU es más pequeño de lo que la gente piensa.
El Fondo de Activos Seguros para Usuarios (SAFU) de Binance se creó en 2018 como reserva de emergencia. En febrero de 2026, Binance finalizó su conversión a 15,000 BTC, con un valor aproximado de 1 millones de dólares en ese momento, y se comprometió a reponerlo hasta alcanzar los 1 millones de dólares si su valor caía por debajo de los 800 millones de dólares.
Eso no fue suficiente por sí solo. Para cubrir pérdidas de aproximadamente 6.3 millones de dólares, Binance también recurrió a su fondo de seguro para futuros riesgos, una reserva de bitcoins y su tesorería corporativa, y afirmó haber repuesto el 98 % de los tokens afectados para el 31 de octubre. La mayoría de las plataformas de intercambio no cuentan con ese respaldo financiero.
Por lo tanto, las plataformas de intercambio de criptomonedas deben dimensionar sus reservas o cobertura de seguro para hacer frente a la exposición real a las criptomonedas provenientes de monederos digitales, y decidir de antemano quién puede autorizar su uso.
Auditoría de prueba de reservas: cómo debe ser una certificación creíble después de un incidente.
La prueba de reservas (PoR) demuestra que una plataforma de intercambio posee suficientes activos para cubrir los saldos de sus clientes. La mayoría de las plataformas la publican mediante un árbol Merkle, que permite a cada cliente confirmar que su saldo está incluido sin exponer el de los demás. La guía de Antier para implementar la prueba de reservas mediante árbol Merkle en el software de las plataformas de intercambio de criptomonedas explica su funcionamiento.
La prueba de reconocimiento tiene limitaciones conocidas. Una instantánea muestra un momento puntual, y las responsabilidades a menudo no se verifican. Por eso, la diferencia entre una prueba autopublicada y una certificación independiente es importante. Las CCSS abordan esta cuestión etiquetando las diferencias de las siguientes maneras:
- La verificación y conciliación de reservas internas se considera un control de nivel I.
- La certificación de reserva independiente por parte de terceros se considera como el Nivel II de las Normas Estatales Comunes (CCSS, por sus siglas en inglés).
Tras una brecha de seguridad, los reguladores y los clientes suelen hacer estas dos preguntas:
¿Las reservas siguen siendo al menos iguales a los pasivos, y quién lo comprobó?
Binance publicó una prueba de reservas el 28 de octubre, el día anterior al hackeo, lo que le proporcionó una referencia para medir la recuperación. Cualquier software de intercambio de criptomonedas que se prepare para lo peor debería poder generar una prueba verificada a los pocos días de un incidente, y no esperar al siguiente ciclo programado.
Calificación de seguridad de las plataformas de intercambio de criptomonedas: 8 preguntas para evaluar a cualquier socio de desarrollo.
Utilice estas preguntas con cualquier proveedor de infraestructura de intercambio de criptomonedas , incluido Antier. Cada pregunta se corresponde con un aspecto de las Normas de Seguridad Común (CCSS), lo que permite a un comité de riesgos evaluar las respuestas según un estándar reconocido, en lugar de basarse en las afirmaciones del proveedor. Esta lista también ayuda a las empresas a analizar la seguridad de los intercambios de criptomonedas de marca blanca.
| Pregunta | Aspecto CCSS | Respuesta contundente | bandera roja |
|---|---|---|---|
| ¿Dónde se aplica la política de retirada? | Uso de claves | Dentro del firmante, en cada solicitud | Solo en la capa de API o flujo de trabajo |
| ¿Se aprueban las transferencias de alto valor entre múltiples partes? | Uso de claves | Quórum de aprobadores ajenos al departamento de ingeniería | Aprobador único o automatizado únicamente |
| ¿Las direcciones de destino están en la lista blanca? | Uso de claves | Listas de acceso que se aplican al registrarse | Se acepta cualquier dirección válida. |
| ¿Cómo se concede y se revoca el acceso de los firmantes? | Acceso a materiales clave | Documentado y ensayado para cada tipo de cartera. | No probado |
| ¿Cuál es el protocolo de compromiso clave? | Protocolo de compromiso clave | Manual de procedimientos escrito con simulacros. | Gestionado ad hoc |
| ¿Qué se almacena en frío y cómo se reabastece? | Almacenamiento de claves | Índice objetivo por jurisdicción, proceso de recarga independiente | Recargas manuales por parte del personal de operaciones |
| ¿Cómo se realiza el seguimiento de la actividad de firma? | Los registros de auditoría | Registros a prueba de manipulaciones, alertas en tiempo real, parada automática. | Registros revisados a posteriori |
| ¿Cómo se elabora la prueba de reservas? | Prueba de reserva | Certificación independiente según un calendario fijo y después de incidentes. | Publicado de forma independiente bajo pedido. |
Lo que aprendiste
El hackeo de Binance demostró cómo los atacantes lograron acceder al sistema, y su recuperación es una lección para los operadores y desarrolladores de plataformas de intercambio, especificando lo que necesitan desde el primer día:
- Un estándar de seguridad contra el que construir
- Carteras calientes del tamaño adecuado para correr y cualquier cosa más allá
- Un interruptor de parada cuyos límites son conocidos.
- Una orden de reapertura
- Una reserva para pérdidas que se ajuste a la exposición real.
- Una prueba de reservas que puede ser certificada de forma independiente en cuestión de días.
CCSS, al ser un estándar común de seguridad para criptomonedas, ofrece a los bancos y corredores una forma común de medir la seguridad de la infraestructura de intercambio de criptomonedas que están construyendo.
Programe una revisión de la arquitectura de seguridad de su plataforma de intercambio de criptomonedas con el equipo de Antier para ver cómo se compara su configuración de custodia planificada con la norma CCSS y las ocho preguntas anteriores.