


✨ Підсумок ШІ
- Дізнайтеся про критичну важливість аудиту смарт-контрактів на реальному прикладі "атаки DAO". Цей інцидент сколихнув криптосвіт, призвівши до посмертних аналізів та хардфорків у спільноті Ethereum.
- У блозі детально розглядаються різні поширені вразливості безпеки смарт-контрактів, такі як повторний вхід, залежність від позначок часу, випередження, атаки типу «відмова в обслуговуванні», переповнення цілих чисел та примусове живлення, а також пропонуються стратегії пом'якшення цих вразливостей.
- Крім того, у ньому досліджуються відомі практики аудиту смарт-контрактів, такі як методи ручного та автоматизованого аудиту, для усунення вразливостей безпеки.
- Використовуючи послуги аудиту смарт-контрактів, компанії можуть підвищити безпеку, забезпечити відповідність вимогам, контролювати фінансові втрати, виявляти помилки на ранній стадії та покращити якість коду.
- У публікації також окреслено ключові кроки процесу аудиту смарт-контрактів, фактори, які слід враховувати під час вибору аудиторської компанії, та як оцінити вартість аудиту смарт-контрактів.
Розумні контракти стали настільки складними, що традиційні методи аудиту можуть виявитися недостатніми для забезпечення коефіцієнта безпеки. Хоча такі сектори, як охорона здоров'я, банківська справа, управління, спорт тощо, обробляють конфіденційні дані та критично важливі процеси, впровадження практик аудиту розумних контрактів має першорядне значення в сучасних умовах.
Одним із реальних прикладів, який підкреслює необхідність аудиту смарт-контрактів, є «атака DAO». DAO був венчурним фондом на основі блокчейну, побудованим на платформі Ethereum, метою якого було створення децентралізованої організації, де учасники могли б інвестувати та голосувати за проекти, використовуючи смарт-контракти.
У 2016 році було використано вразливість у смарт-контракті, що керує DAO, що призвело до значного порушення безпеки. Зловмисник викрав приблизно третину коштів DAO, що становило мільйони доларів. Ця кібератака сколихнула криптосвіт, що спонукало спільноту Ethereum провести посмертний аналіз, перевірку коду та подальші хардфорки для вирішення проблеми. Цей інцидент виявив критичну важливість аудиту смарт-контрактів.
Ті, хто шукає достовірні та добре досліджені ресурси, щоб зрозуміти важливість аудиту смарт-контрактів, а також вартість аудиту смарт-контрактів, процес аудиту смарт-контрактів, провідні фірми з аудиту смарт-контрактів та інші фактори, пов'язані з цією концепцією, потрапили за адресою.
Цей вичерпний посібник висвітлює такі важливі аспекти, пов'язані з аудитом смарт-контрактів:
- Найпоширеніші вразливості безпеки смарт-контрактів
- Відомі практики аудиту смарт-контрактів для усунення вразливостей безпеки
- Переваги використання послуг аудиту смарт-контрактів
- Процес аудиту смарт-контрактів: ключові кроки, які слід виконати
- Основні фактори для вибору найкращої компанії з аудиту смарт-контрактів
- Як оцінити вартість аудиту смарт-контракту?
- Найкращі аудитори безпеки смарт-контрактів
- Висновок
Найпоширеніші вразливості безпеки смарт-контрактів
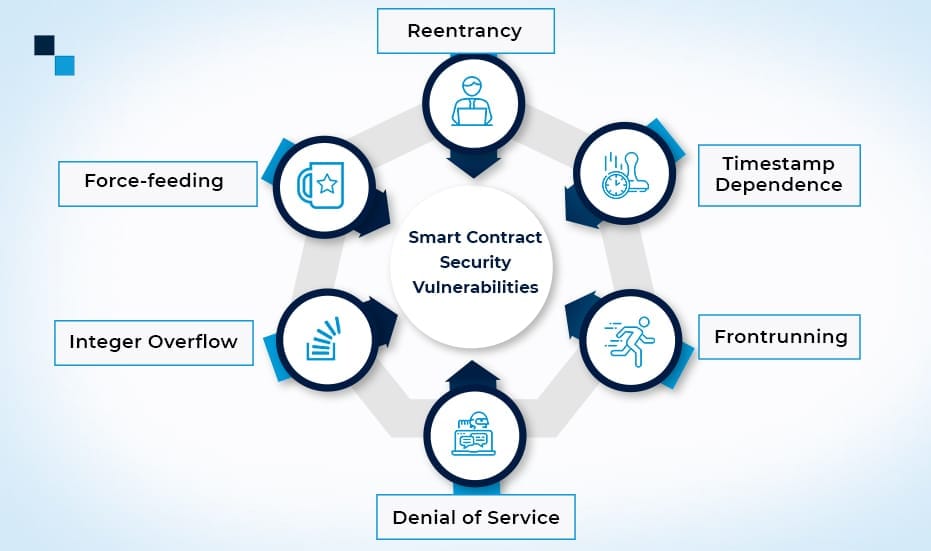
Повторність
Реентранціність – це вразливість, яка виникає, коли зловмисник використовує «помилку реентранціності» для багаторазового виклику функції в смарт-контракті перед виконанням існуючої програми. Зловмисник може неодноразово звертатися до вразливого контракту, виконуючи шкідливий код і потенційно маніпулюючи станом контракту або його коштами.
Реентерантність можна зменшити, впровадивши шаблон «Перевірки-Наслідки-Взаємодії», де всі зовнішні виклики контрактів здійснюються після зміни стану контракту. Крім того, шаблон «виведення коштів» також можна використовувати для обробки переказів Ether, забезпечуючи оновлення балансу контракту перед надсиланням коштів на зовнішні рахунки.
Залежність від позначки часу
Залежність від мітки часу є однією з найпоширеніших вразливостей безпеки смарт-контрактів, яка виникає, коли функція «block.timestamp» використовується для виконання критичної логіки. Використовуючи залежність від мітки часу, хакер може маніпулювати міткою часу, щоб обманом змусити контракт поводитися непередбачуваним чином.
Один із найкращих способів подолати вразливості безпеки смарт-контрактів, такі як залежність від позначки часу, – це використовувати номер блоку або хеш блоку замість того, щоб покладатися виключно на позначку часу для прийняття критичних рішень. Розгляньте можливість впровадження таких механізмів, як підтвердження блоку, щоб переконатися, що з моменту позначки часу пройшло певну кількість блоків, перш ніж вживати будь-яких дій.
Фронтальний біг
Фронтраннінг зазвичай передбачає, що зловмисник відстежує очікувані транзакції та виконує транзакцію з вищою ціною на газ, щоб змінити або маніпулювати бажаним результатом цільової транзакції. Такі атаки здебільшого відбуваються на публічних блокчейн-платформах, таких як Ethereum. Криптовалютні майнери використовують фронтраннінг для отримання прибутку під час торгівлі.
Вплив атаки Frontrunning можна мінімізувати, ретельно проаналізувавши ціну на газ та порядок транзакцій. Розробники також можуть використовувати такі методи, як використання схем commit-reveal, де конфіденційна інформація розкривається після підтвердження транзакції.
Відмова в обслуговуванні (DoS)
Зловмисники використовують вразливість DoS, споживаючи надмірну кількість газу, запускаючи нескінченні цикли або спричиняючи інші ресурсоємні операції, які виснажують ресурси контракту. Функції bid() та fallback() використовуються зловмисниками для здійснення DoS-атаки.
Щоб зменшити вразливість DoS, розробники повинні ретельно проаналізувати логіку контракту та забезпечити, щоб критичні операції мали попередньо визначені обмеження, такі як обмеження газу або межі ітерацій, щоб запобігти вичерпанню ресурсів.
Переповнення цілого числа
Коли результат арифметичної операції перевищує максимальне значення, представлене змінним типом, виникає вразливість смарт-контракту, яка називається переповненням цілочисельних значень. Деякі серйозні наслідки цієї вразливості включають неочікувану поведінку, помилкові обчислення та потенційні ризики для безпеки.
Розробники можуть зменшити ймовірність переповнення цілих чисел, використовуючи безпечні арифметичні бібліотеки або типи даних, які автоматично перевіряють умови переповнення. Для подолання цієї вразливості також можна використовувати методи захисного програмування, такі як перевірка меж та перевірка діапазону.
Примусове годування
Примусове підживлення, також відоме як залежність від порядку транзакцій, – це вразливість смарт-контрактів, яка виникає, коли результат виконання контракту залежить від порядку, в якому транзакції включені до блоку. Зловмисники примусово передають ефір до смарт-контрактів, щоб маніпулювати перевірками балансу.
Щоб подолати вразливості примусового підживлення, розробникам слід розробляти контракти з акцентом на атомарність транзакцій, гарантуючи, що логіка та результати контракту не залежать від порядку виконання транзакцій. Впровадження таких механізмів, як схеми commit-reveal, де конфіденційні дані розкриваються після підтвердження транзакцій, може допомогти захиститися від атак примусового підживлення.
Відомі практики аудиту смарт-контрактів для усунення вразливостей безпеки
Компанія з аудиту смарт-контрактів може застосовувати або ручний аудит, або автоматичний аудит смарт-контрактів , або обидва методи для виконання повної аудиторської операції.
1. Ручний аудит
Проведення ручного аудиту передбачає виявлення аудиторами прихованих помилок та проблем дизайну шляхом ручної перевірки коду контракту. Нижче наведено деякі методи ручного аудиту, яких дотримуються фірми, що здійснюють аудит смарт-контрактів:
- Аналіз документації
Аудитори перевіряють весь документ разом з такими деталями, як архітектурні вимоги та дизайн продукту. Це допомагає аудиторам зрозуміти потік активів, обмеження програми, моделі загроз, взаємодію між контрактами, заходи щодо зменшення ризиків тощо.
- Аналіз специфікацій
Аудитори створюють детальний проектний документ, щоб окреслити специфікації продукту та продемонструвати функціональний дизайн. Будь-які недоліки або припущення, зроблені під час розробки та проектування проекту, можна легко виявити, виконавши аналіз специфікацій.
2. Автоматизований аудит
Автоматизований аудит виконується за допомогою інструментів аудиту смарт-контрактів для швидкого отримання результатів. Ці інструменти можуть допомогти виявити помилки кодування та поширені вразливості безпеки, такі як атака повторного входу, помилки кодування, переповнення/недоповнення цілочисельних значень, неперевірені зовнішні виклики тощо. Ось деякі методи аудиту, що підпадають під автоматизований аудит:
- Нестримне
Процес автоматичного тестування контрактів шляхом їх інтеграції з випадковими та неочікуваними виходами відомий як фаззинг. Від витоків пам'яті до збоїв та невдалих вставок вбудованого коду, фаззинг використовується для виявлення численних вразливостей смарт-контрактів.
- Тестування
Тестування смарт-контрактів дещо схоже на тестування розробки програмного забезпечення, яке проводиться для перевірки належної роботи застосунку. Воно допомагає аудиторам надати кілька граничних випадків для оцінки вразливостей та вказати на зрілість проєкту.
- Статичний аналіз
Це поєднання аналізу потоку керування та потоку даних. Від операторів повернення до нескінченних циклів, аналіз потоку керування виконується для перевірки потоку керування через усю програму. З іншого боку, аналіз потоку даних визначає, як дані зберігаються, використовуються та реорганізуються в програмі.
Переваги використання послуг аудиту смарт-контрактів
Посилений коефіцієнт безпеки
Аудит смарт-контрактів допомагає виявити слабкі місця та вразливості в коді контракту. Потенційні ризики безпеки, такі як злом, несанкціонований доступ та втрата коштів, можна зменшити. Практики аудиту гарантують, що контракт побудовано з використанням надійних заходів безпеки, захищаючи активи та інтереси як користувачів, так і зацікавлених сторін проекту.
Відповідність і регулювання
Аудит смарт-контрактів може забезпечити дотримання правових та регуляторних вимог. Практика аудиту допомагає перевірити, чи відповідає контракт чинному законодавству, галузевим стандартам та структурам управління. Для підприємств вкрай важливо проводити аудит смарт-контрактів для проектів, що працюють у регульованих секторах, таких як охорона здоров'я чи фінанси, де дотримання вимог є вирішальним фактором.
Контроль фінансових збитків
Аудит смарт-контрактів допомагає запобігти потенційним фінансовим втратам, спричиненим недоліками або вразливостями в коді контракту. Впровадження практик аудиту смарт-контрактів зменшує ймовірність крадіжки коштів, використання контрактів або ненавмисної поведінки, що впливає на транзакції користувачів.
Раннє виявлення помилок
Практики аудиту смарт-контрактів дозволяють виявляти та вирішувати проблеми ще до розгортання контракту. Проводячи аудити на етапі розробки, можна виявити та виправити потенційні вразливості, перш ніж вони становитимуть ризик для проекту. Раннє виявлення зменшує витрати та зусилля, необхідні для виправлення проблем на пізніших етапах, а також мінімізує вплив на користувачів та зацікавлені сторони.
Краща якість коду
Практики аудиту зосереджені на перевірці та аналізі коду, що покращує загальну якість кодової бази смарт-контракту. Аудитори надають цінну інформацію та рекомендації щодо оптимізації коду, дотримання найкращих практик та покращення читабельності. Це призводить до більш зручного в обслуговуванні та ефективного коду, зменшуючи ймовірність появи помилок або вразливостей у майбутньому.
Процес аудиту смарт-контрактів: ключові кроки, які слід виконати
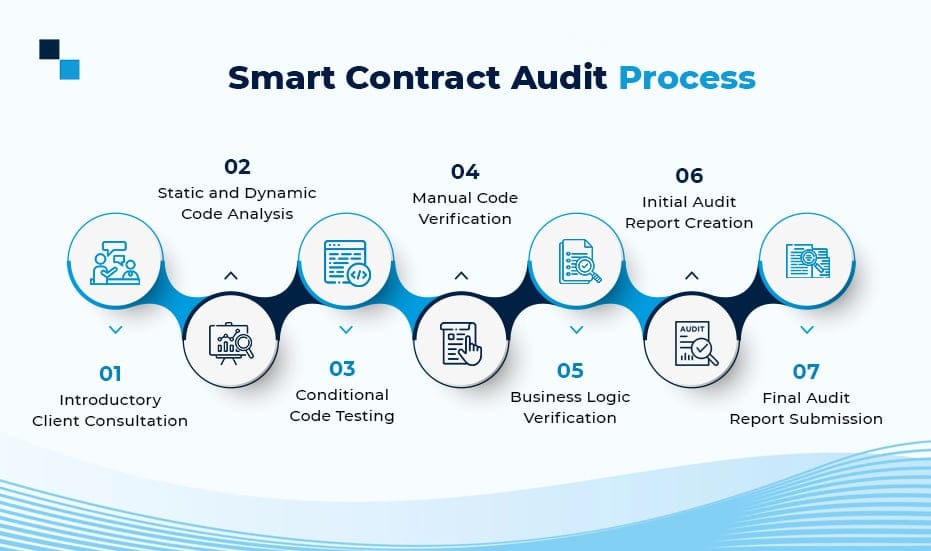
1. Вступна консультація клієнта
Аудитори безпеки обговорюють функціональні вимоги та аналізують шаблони проектування коду з клієнтом. Аудитор також тісно співпрацює з командою проекту, щоб зрозуміти цілі, специфікації та вимоги проекту. Цей крок допомагає встановити чітке розуміння мети та функціональності контракту.
2. Статичний та динамічний аналіз коду
Аудитор проводить ретельний огляд вихідного коду смарт-контракту за допомогою автоматизованих інструментів, щоб виявити проблеми компіляції, шкідливий код та потенційні помилки. Це включає аналіз структури коду, логіки та деталей реалізації. Аналіз коду також може зосередитися на найкращих практиках кодування, ефективності та читабельності.
3. Умовне тестування коду
Аудитори виконують умовне тестування коду для розгортання смарт-контрактів у локальному середовищі «пісочниці» та запобігання непотрібному споживанню газу шляхом перевірки лімітів газу.
4. Ручна перевірка коду
Ручна перевірка коду включає перевірку контракту на наявність поширених вразливостей, таких як переповнення, недоповнення, повторний вхід, залежність від позначок часу та інші відомі ризики безпеки.
5. Перевірка бізнес-логіки
Аудитор тестує функціональність смарт-контракту на відповідність визначеним вимогам, щоб підтвердити, що архітектура проєкту відповідає бізнес-логіці. Це включає виконання різних сценаріїв, вхідних даних та граничних випадків, щоб перевірити, чи контракт функціонує правильно та дає очікувані результати.
6. Створення початкового аудиторського звіту
У початковому аудиторському звіті висвітлюється кількість ризиків, виявлених під час процесу аудиту. Він також може містити пропозиції щодо оптимізації коду, посилення заходів безпеки або покращення загальної якості контракту.
7. Подання остаточного аудиторського звіту
Заключний звіт буде надано разом із детальною інформацією про вразливості, зареєстровані ризики та області, які потребують уваги.
Основні фактори для вибору найкращої компанії з аудиту смарт-контрактів

Портфоліо
Шукайте фірми з досвідом успішних аудитів, досвідченими аудиторами та глибоким розумінням технологій блокчейн, передових практик безпеки та відповідних мов програмування. Портфоліо фірми з аудиту смарт-контрактів допоможе вам зрозуміти стандарти та практики кодування, яких дотримується команда.
Канали зв'язку
Віддавайте перевагу найму аудиторської фірми, яка спеціалізується на смарт-контрактах та підтримує чітку та відкриту комунікацію протягом усього процесу аудиту. Ефективна комунікація забезпечує безперебійну співпрацю, дозволяє своєчасно отримувати зворотний зв'язок та роз'яснення, а також допомагає вам зрозуміти висновки та рекомендації аудиту.
Вартість бренду
Такі фактори, як рейтинги та відгуки, портали соціальних мереж, відгуки клієнтів та рейтинги в пошукових системах, допоможуть вам оцінити репутацію онлайн-бренду компанії, що займається аудитом смарт-контрактів. Рейтинги Frim на Clutch, GoodFirms, AppFutura та інших сайтах також можуть допомогти вам виміряти цінність онлайн-бренду організації.
Підхід до аудиту
Оцініть методології та інструменти аудиту фірми. Переконайтеся, що вони використовують комбінацію передових автоматизованих інструментів аналізу та ручних перевірок коду для ретельної оцінки функціональності та безпеки смарт-контрактів. Рекомендується обрати той метод, який дотримується ітеративного та спільного підходу під час розробки, розгортання та аудиту смарт-контрактів.
Послуги після доставки
Оцініть, чи пропонує фірма додаткові послуги, такі як перевірка коду, консультації з питань безпеки або підтримка під час процесу виправлення помилок. Ці додаткові послуги можуть підвищити цінність та оптимізувати загальні зусилля щодо безпеки.
Як оцінити вартість аудиту смарт-контракту?
Розмір проекту
Розмір вашого блокчейн-проекту є одним із вирішальних факторів для оцінки вартості аудиту смарт-контракту . Складні контракти зі складною логікою, численними функціональними можливостями або широкою взаємодією із зовнішніми системами можуть вимагати більше часу та зусиль для перевірки. Крім того, розмір кодової бази смарт-контракту, включаючи кількість рядків коду, може вплинути на вартість аудиту. Більші контракти зазвичай вимагають більше часу для аналізу та перевірки, що призводить до вищих витрат.
Платформа Blockchain
Ціна аудиту також варіюється залежно від платформи. Наприклад, орієнтовна вартість розробки та аудиту смарт-контракту Ethereum залежить від комісій Ethereum за газ, комісій за зберігання, процесу виконання контракту та багатьох інших факторів. Аналогічно, вартість аудиту смарт-контракту для блокчейн-платформ, таких як Tron, Solana, Polkadot тощо, може залежати від їхніх функцій та архітектури.
Експертиза фірми
Репутація, досвід та експертиза аудиторської фірми або окремої особи можуть впливати на вартість. Високоповажні аудитори з перевіреним досвідом аудиту смарт-контрактів можуть вимагати вищих гонорарів. Крім того, такі фактори, як інструменти та технології, необхідні для аудиту програми, послуги з обслуговування та післяпродажного обслуговування, а також витрати на управління проектами, також впливають на вартість аудиту смарт-контракту.
Процес аудиту
Процес аудиту смарт-контрактів, який виконує компанія з аудиту смарт-контрактів, також може вплинути на вартість аудиту. Від оцінки коду до експертної перевірки та створення детальних аудиторських звітів – у процесі детального аудиту смарт-контрактів бере участь безліч кроків. Стратегія та процес, яких дотримуються, також можуть відрізнятися від однієї компанії з аудиту смарт-контрактів до іншої.
Найкращі аудитори безпеки смарт-контрактів

Антиєр
Antier – це надійна аудиторська фірма з аудиту смарт-контрактів, яка займається забезпеченням безпеки, надійності та стійкості проектів на основі блокчейну. Аудитори Antier ретельно вивчають код смарт-контрактів, перевіряючи кожен аспект, щоб виявити потенційні лазівки в безпеці, помилки або вразливості. Вони використовують комбінацію ручного аналізу коду та передових автоматизованих інструментів для проведення ретельної оцінки безпеки. Від аналізу логіки та архітектури контракту до ретельного вивчення зовнішніх залежностей та точок інтеграції, процес аудиту Antier не залишає каменя на камені. Компанія успішно провела аудит широкого кола проектів, включаючи платформи децентралізованих фінансів (DeFi), торговельні майданчики невзаємозамінних токенів (NFT) та додатки на основі блокчейну.
CertiK
CertiK – провідна аудиторська фірма з питань смарт-контрактів, що спеціалізується на безпеці смарт-контрактів. Завдяки своїй команді досвідчених експертів та передовим технологіям, CertiK прагне забезпечити комплексні та надійні аудити для забезпечення цілісності, безпеки та функціональності децентралізованих додатків і смарт-контрактів. CertiK застосовує суворі методології тестування для проведення точних та поглиблених оцінок безпеки. Маючи репутацію професіоналізму та надійності, компанія заслужила довіру численних клієнтів, включаючи відомі блокчейн-проекти, фінансові установи та підприємства.
МіфX
MythX – відома компанія з аудиту смарт-контрактів, що спеціалізується на безпеці та аналізі смарт-контрактів. Як лідер у цій галузі, MythX використовує передові методи, такі як символічне виконання, статичний аналіз та фаззинг, для ретельного аналізу смарт-контрактів на наявність потенційних ризиків безпеки. Поєднуючи автоматизований аналіз з ручними перевірками, компанія надає точні та практичні звіти, висвітлюючи виявлені проблеми та пропонуючи рекомендовані рішення. Репутація MythX щодо досконалості в аудиті смарт-контрактів зробила її надійним партнером для блокчейн-стартапів, підприємств та розробників децентралізованих додатків (dApp).
Quantstamp
Підхід Quantstamp до аудиту поєднує ручні перевірки з передовими автоматизованими інструментами для виявлення потенційних вразливостей та ризиків безпеки в смарт-контрактах. Що відрізняє Quantstamp, так це його зосередженість на інноваціях та масштабованості. Їхні комплексні аудити, підкріплені передовими технологіями та галузевим досвідом, дозволяють проектам покращити свій рівень безпеки, зменшити ризики та підтримувати найвищі стандарти якості та надійності в екосистемі блокчейну.
Висновок
Не можна заперечувати, що майбутній потенціал аудиту смарт-контрактів є величезним, зумовленим зростаючою складністю децентралізованих застосувань. Оскільки технологія блокчейн знаходить застосування в секторах, що виходять за рамки криптовалют, таких як управління ланцюгами поставок, охорона здоров'я та управління, важливість аудиту смарт-контрактів, безумовно, зростатиме в найближчому майбутньому.
Крім того, поява технологій штучного інтелекту (ШІ) та машинного навчання (МН) може розширити можливості аудиту смарт-контрактів. Алгоритми на основі ШІ можуть допомогти аудиторам аналізувати великі обсяги коду, виявляти закономірності та потенційні вразливості ефективніше. Моделі МН можуть навчатися на основі історичних аудитів та інцидентів безпеки, щоб підвищити ефективність та точність майбутніх аудитів.
Аудит смарт-контрактів відіграватиме життєво важливу роль у зміцненні довіри, захисті користувачів та сприянні широкому впровадженню блокчейн-рішень у різних галузях.